DBPLUS Performance Monitor 2026.1 — mehr Kontrolle, bessere Integration und komfortableres Monitoring-Management

Artur Boguszewski
Version 2026,1 Apps DBPLUS Performance Monitor bringt eine Reihe wichtiger Änderungen mit sich, die sowohl die Verwaltungsebene als auch die Integrationsmöglichkeiten des Systems entwickeln. Die neuen Funktionen sind für Administratoren und Wartungsteams konzipiert, die in komplexen Umgebungen arbeiten, in denen Konfigurationstransparenz, Sicherheit von Änderungen und einfacher Zugriff auf Überwachungsdaten wichtig sind.
Das Update beinhaltet Umgebungen Orakel, SQL-Server, PostgreSQL und SAP HANA, und ein Teil der Neuheit wurde gemeinsam für alle Plattformen implementiert. Zu den wichtigsten Änderungen gehören: neu gestaltetes Alert-Management, erweiterte Unterstützung für WorkTags, neue REST-API-Dokumentation, auf Instanzkategorien basierende Berechtigungen, Instanz-Tagging sowie neue Kontrollfunktionen für den Überwachungsstatus. Außerdem in der Version für SQL-Server ein neuer Prozess wurde implementiert Applikator/Autor, was die Sicherheit der Aufzeichnung von Überwachungsdaten erhöht.
Eine der wichtigsten Änderungen in 2026.1 ist eine Neugestaltung des Warnkonfigurationsmechanismus. Die Änderungen betrafen beide Bereiche Definition von Gründen und Problemen, sowie Definition von Warnmeldungen, zugänglich von Konfiguration> Warnungseinstellungen.
Das neue Managementmodell ersetzt die bisherige Aufteilung in Globale Einstellungen und Instanz-Einstellungen Ein transparenterer Mechanismus auf der Grundlage von Instanzbaum. Dadurch können Administratoren einfacher in der Konfiguration navigieren und schneller erkennen, auf welcher Ebene Änderungen vorgenommen werden — global, Kategorie oder einzelne Instanz.
Ein zusätzlicher Vorteil ist die verbesserte Sichtbarkeit der Vererbung von Einstellungen. Jede Definition zeigt die Basisinformationen in der Spalte Basiert auf der Stufe. Markierung Alle Server gibt die globale Konfiguration an, Kategorie bedeutet eine Definition, die auf der Kategorieebene erstellt oder geändert wurde, und Lokal signalisiert die lokale Einstellung für die angegebene Instanz oder Ebene.
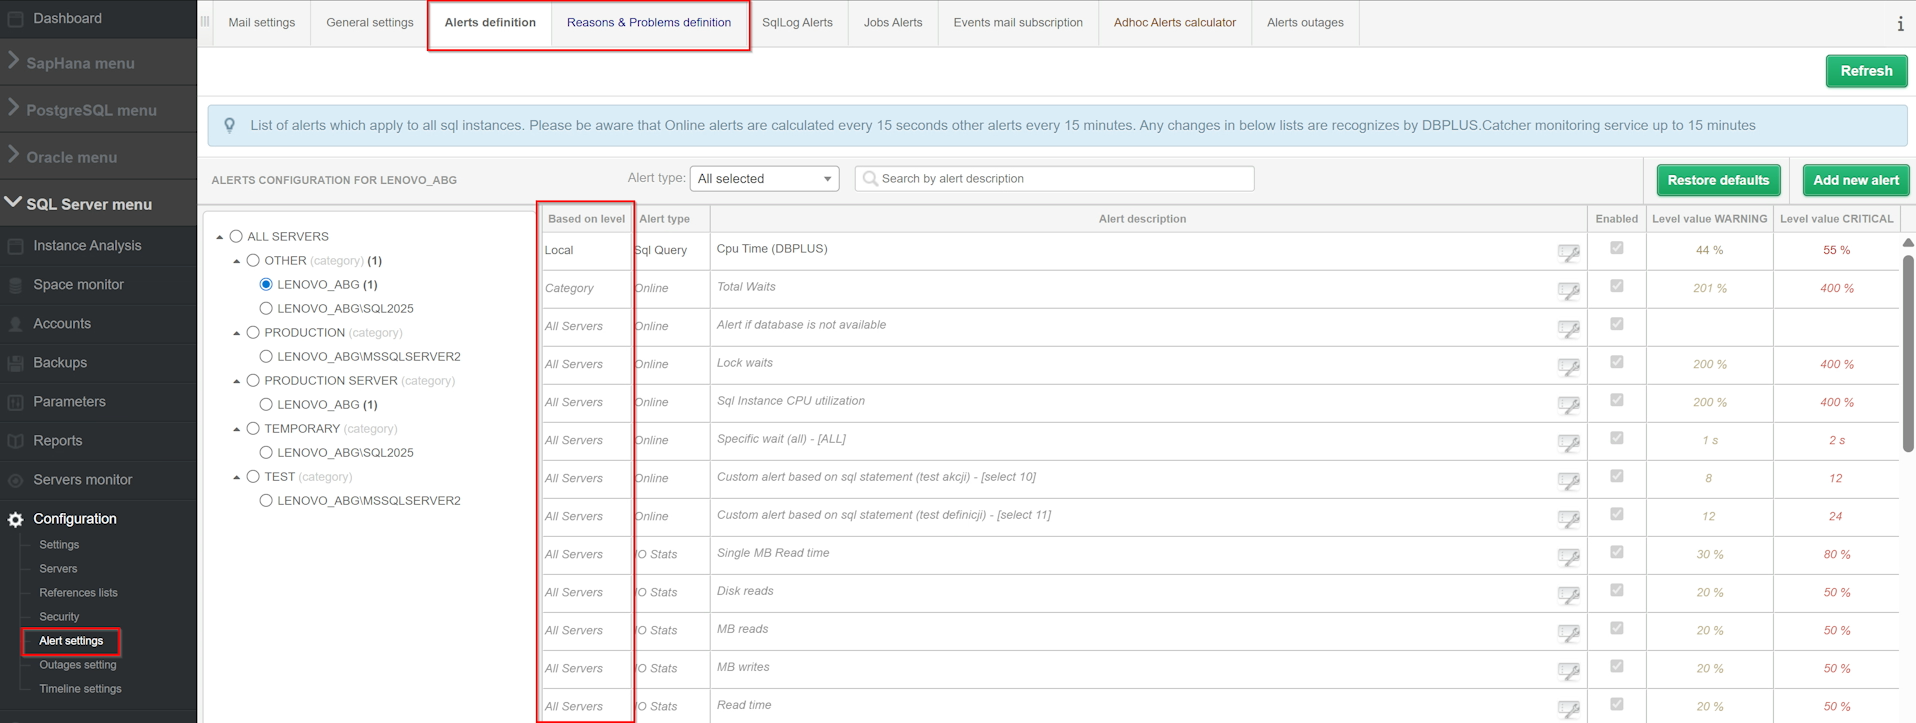
Nachdem der Benutzer die entsprechende Ebene im Baum ausgewählt hat, erhält er eine Liste mit Warnungsdefinitionen, die dem ausgewählten Bereich zugewiesen sind. Wenn Sie beispielsweise auf der Kategorieebene eine Änderung vornehmen, wird im Baum eine Zahl angezeigt, die der Anzahl der Änderungen an der Definition entspricht Alle Server.
Das neue Layout reduziert das Risiko versehentlicher Konfigurationsänderungen im falschen Maße und verbessert den Komfort beim Arbeiten in Umgebungen mit mehreren Servern und Kategorien erheblich.
Ein wichtiges Element des neuen Alert-Management-Modells ist die vollständige Verknüpfung der Konfigurationsansicht mit den Benutzerberechtigungen. Die Struktur des Instanzbaums enthält nur die Elemente, auf die der Benutzer den entsprechenden Zugriff hat.
Die Fähigkeit zur Bearbeitung wurde nach Stufen unterteilt:
Wenn Sie nicht über die entsprechenden Berechtigungen verfügen, werden Sie von der Anwendung mit einer entsprechenden Meldung darüber informiert. Ein solcher Mechanismus schützt die Konfiguration vor unbefugten Änderungen und unterstützt ein konsistentes Überwachungsmanagement in der gesamten Umgebung.
In Version 2026.1 wurde die Funktionalität ebenfalls erweitert Arbeits-Tags, mit denen Sie wichtige Ereignisse und Perioden markieren können, die in den Instanzlastdiagrammen sichtbar sind.
Der Benutzer kann sowohl ein einzelnes Ereignis als auch das gesamte Zeitintervall markieren, das im Instance-Leistungsdiagramm angezeigt wird. Dies ist besonders nützlich in Situationen, in denen wir Leistungsänderungen mit den tatsächlich in der Umgebung ausgeführten Aktionen in Beziehung setzen möchten.
Work Tags können verwendet werden, um: Planungsarbeiten, Verwaltungsmaßnahmen, Optimierungen, Vorfälle und einzelne Ereignisse, die sich auf die Systemlast auswirken, zu markieren.
Dies macht die historische Analyse viel einfacher. Der Administrator kann Anomalien schneller interpretieren, die Auswirkungen der durchgeführten Änderungen überprüfen und Wartungsaktivitäten besser dokumentieren.
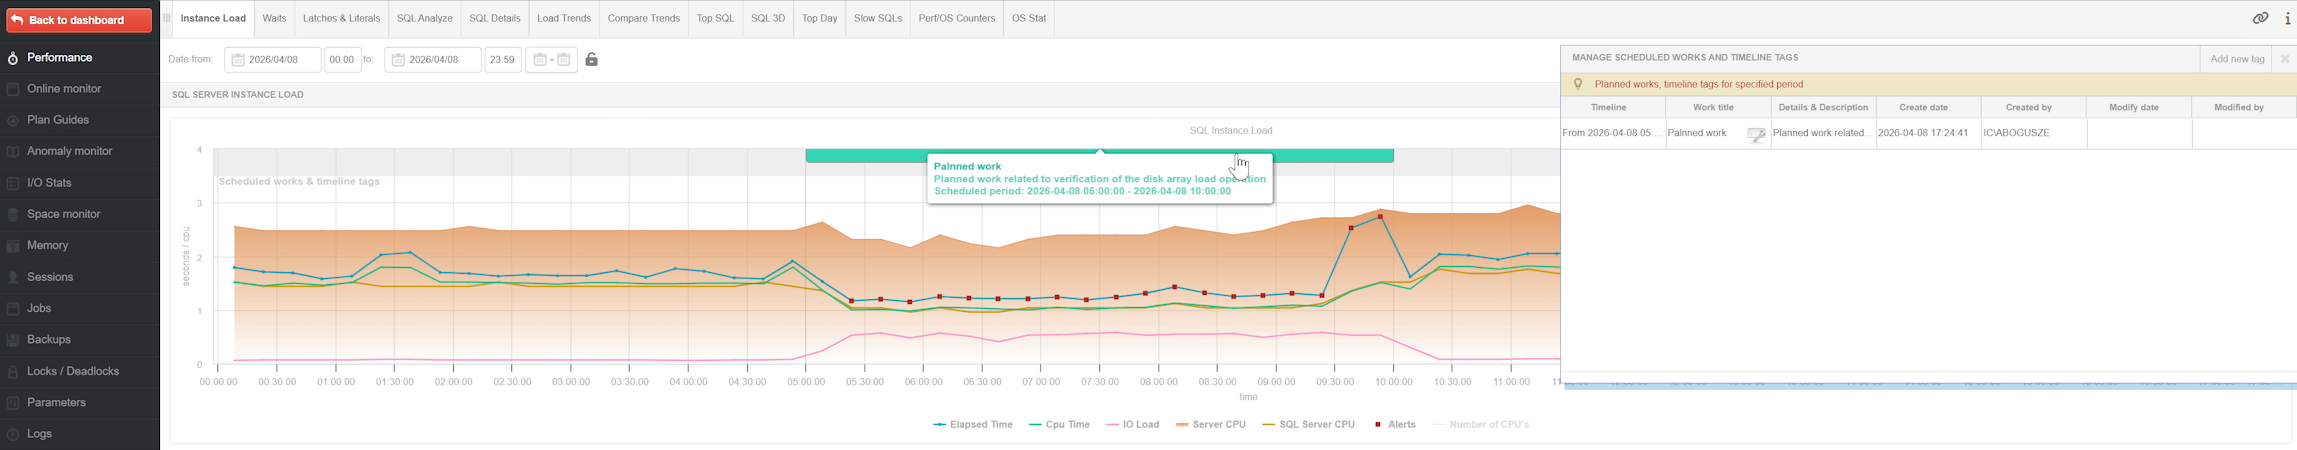
Work Tags sind in der GUI und über die REST-API verfügbar
Die Tag-Unterstützung wurde auf zwei Arten zur Verfügung gestellt. Die erste ist die grafische Oberfläche der Anwendung, auf der die Tag-Verwaltung direkt aus dem Diagramm heraus möglich ist, nachdem Sie die Optionen verwendet haben Zeitleiste verwalten. Der zweite Weg ist REST DES FEUERS, mit dem Sie die Erstellung und Pflege von Einträgen automatisieren können.
Dies ist eine wichtige Erweiterung für Organisationen, die die Überwachung in ihre eigenen Betriebsprozesse, Berichtssysteme oder Automatisierungen integrieren möchten.
Version 2026.1 organisiert auch die Integrationsebene der Anwendung. Eine neue, transparentere Version wurde vorbereitet REST-API-Dokumentation, in dem die aktuell verfügbaren Endpunkte, ihre Verwendung und beispielhafte Nutzungsszenarien beschrieben werden.
Die Dokumentation ist thematisch gegliedert und in zwei Hauptbereiche gegliedert:
Konfiguration und Verwaltung
Dieser Teil behandelt Endpunkte im Zusammenhang mit der Umgebungsverwaltung, der Überwachungskonfiguration und der Verwaltung zusätzlicher Objekte.
API-Überwachung
Der zweite Bereich konzentriert sich auf die Erfassung von Überwachungs- und Diagnosedaten.
Diese strukturierte Dokumentation erleichtert den Aufbau eigener Integrationen und die Verwendung von DBPLUS Performance Monitor-Daten in externen Reporting-Tools, Betriebssystemen oder Analysemechanismen.
Dokumentation ist für beide verfügbar offline aus der App heraus — von Hilfe > Handbuch > REST-API-Dokumentation oder das „i“ -Symbol — als und online, von DBPLUS-Servern.
Eine weitere wichtige Neuerung ist die Möglichkeit, überwachten Instanzen auf der Grundlage ihrer zugewiesenen Rechte Zugriff zu gewähren. Kategorie. Dies ist eine erhebliche Erleichterung in Umgebungen, in denen die Anzahl der Instanzen groß ist und die Struktur der Benutzer und Gruppen umfangreich ist.
Bisher musste der Zugriff auf Instanzen direkt für jede Instanz definiert werden. In Version 2026.1 kann der Administrator den Mechanismus zusätzlich verwenden Category access, das dem Benutzer oder der Gruppe automatisch Zugriff auf alle Instanzen gewährt, die den ausgewählten Kategorien zugewiesen sind.
Der neue Ansatz ermöglicht es Ihnen, ein Zugriffsmodell viel schneller und flexibler zu erstellen. Wichtig ist, dass auch eine kombinierte Konfiguration möglich ist, d. h. gleichzeitige Sichtbarkeit auf der Grundlage bestimmter Instanzen und Kategorien.
Version 2026.1 führt auch eine Funktion ein Überprüfung des Überwachungsstatus. Der Administrator kann den Status des Überwachungsdienstes und die wichtigsten Threads, die für die Datenerfassung verantwortlich sind, problemlos kontrollieren.
Diese Information ist erhältlich bei Servermonitor >Anwendungsarchitektur. Der Bildschirm wurde um den Status und das Aktivitätsdatum der einzelnen Monitoring-Threads für jede Instanz erweitert.
Die folgenden Daten werden unter anderem dargestellt: der letzte Snapshot des Haupt-Threads, die Aktivität des Dashboard-Threads, die Aktivität des Sitzungsüberwachungs-Threads.
Darüber hinaus können Informationen zum Überwachungsstatus auch von heruntergeladen werden REST DES FEUERS unter Verwendung des Endpunkts HOLEN SIE SICH /health_check, was den Weg für die Automatisierung der Kontrolle der Richtigkeit des Überwachungsvorgangs und die Integration in Überwachungssysteme ebnet.
Die wichtigste Änderung speziell für SQL-Server ist die Implementierung eines neuen Prozesses Applikator/Autor, verantwortlich für das Speichern der ausgewählten Daten im Instanz-Repository.
Der Mechanismus deckt unter anderem jeden Bereich ab, der unter die Überwachung fällt.
Der Zweck der Implementierung des neuen Verfahrens besteht darin, die Zuverlässigkeit der Aufzeichnung zu erhöhen und die Sicherheit der vom Überwachungssystem gesammelten Daten zu verbessern.
Wenn das Repository nicht verfügbar ist, gehen die Daten nicht verloren — sie werden in den Puffer verschoben und vorübergehend zwischengespeichert oder auf der Festplatte gespeichert. Wenn das Repository wiederhergestellt wird, liest die Anwendung automatisch die überfälligen Daten und speichert die fehlenden Snapshots.
Dieser Ansatz:
DBPLUS Performance Monitor 2026.1 ist eine Version, die die Anwendung in drei Schlüsselbereichen deutlich weiterentwickelt: Verwaltungen, Integration und Zuverlässigkeit des Betriebs.
Das neu gestaltete Alert Management organisiert die Konfiguration und erhöht die Sicherheit bei Änderungen. Erweiterte Work Tags und Instanz-Tags erleichtern die Analyse und Organisation Ihrer Umgebung. Die neue REST-API-Dokumentation verbessert die Integration mit externen Systemen. Ein auf Kategorien basierender Anspruchsmechanismus ist besser für die Bedürfnisse großer Organisationen geeignet. Die neuen Funktionen wiederum stärken die Überwachung, Kontrolle und Datensicherheit. Infolgedessen die Version 2026,1 ist nicht nur ein technisches Update, sondern ein echter Schritt hin zu einer flexibleren, skalierbareren und vorhersehbareren Überwachung von Datenbankumgebungen.
Detaillierte Informationen zu den Änderungen in der Anwendung finden Sie unter dem folgenden Link: SQL-Server, Orakel, PostgreSQL, Saphana.